
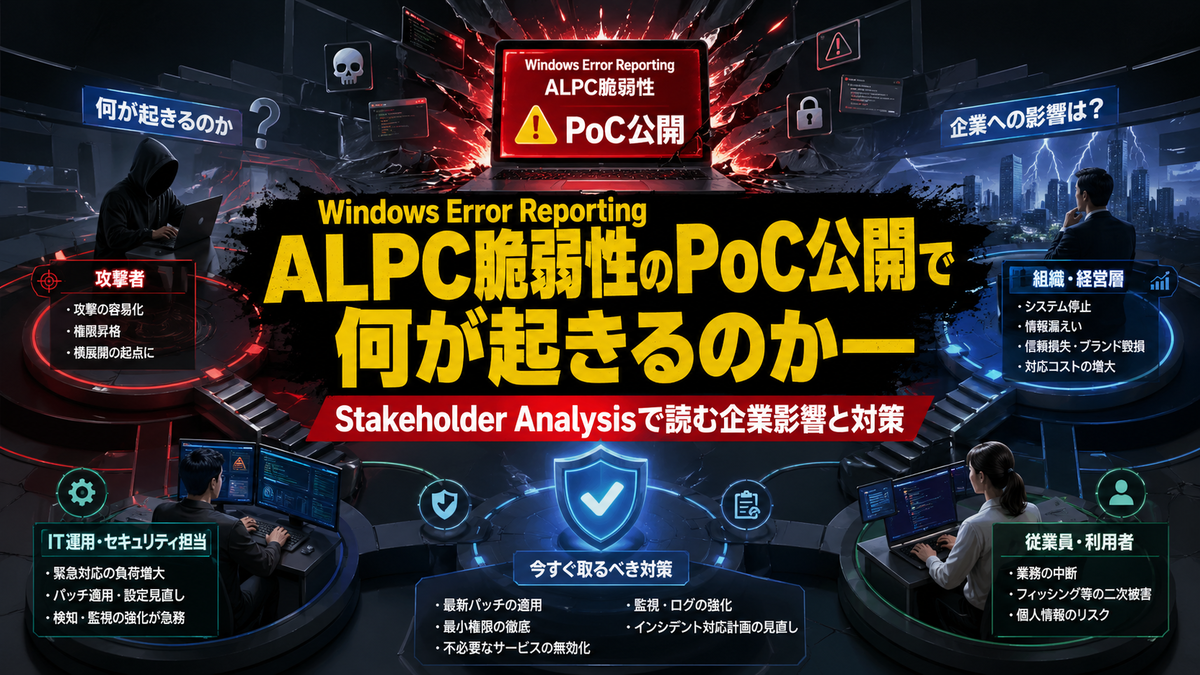
Windows Error Reporting ALPC脆弱性のPoC公開で何が起きるのか――Stakeholder Analysisで読む企業影響と対策
Windows Error ReportingのALPC脆弱性に対するPoC Exploitが公開されると、影響は単なる技術的な問題にとどまりません。権限昇格のリスクは、システム管理、事業継続、ブランド信頼、法務・監査対応まで連鎖的に波及します。本記事では、ステークホルダーごとの影響を整理し、実務で何を優先すべきかをわかりやすく解説します。
- Windows Error Reporting ALPC脆弱性とは何か
- ステークホルダー分析が重要になる理由
- ステークホルダー別の影響整理
- 経営層への影響は想像以上に大きい
- IT運用部門に求められるのは速さと精度
- セキュリティ部門は「未然防止」と「侵害確認」を同時に進める
- 現場部門への説明は平易さが鍵になる
- どのような対応が現実的か
- まとめ
Windows Error Reporting ALPC脆弱性とは何か
Windows Error Reportingは、Windows環境で発生したエラー情報を収集・送信する仕組みとして広く利用されています。一方、ALPCはWindows内部でプロセス間通信を担う重要な仕組みです。この領域に権限昇格の脆弱性が存在すると、攻撃者は通常より高い権限を奪取し、端末内でより広範な操作を実行できる可能性があります。
PoC Exploitが公開された時点で、脆弱性は「理論上の欠陥」から「実際に悪用可能な脅威」へと性質を変えます。攻撃者にとって再現性の高い手段が示されるため、短期間でスキャンや攻撃の試行が増える傾向があります。特に企業環境では、単体端末の被害に見えても、横展開や情報流出、権限の連鎖奪取につながる可能性があるため、初動の速さが極めて重要です。
ステークホルダー分析が重要になる理由
脆弱性対応はセキュリティ担当だけの仕事ではありません。経営層は事業影響の把握を求められ、IT運用は修正作業と検証に追われ、現場部門は業務停止や性能低下の影響を受けます。さらに、顧客や取引先は、組織の対応姿勢そのものを信頼の指標として見ています。
ここで重要なのは、同じ脆弱性でもステークホルダーによって見えるリスクが異なる点です。経営層にとってはブランド毀損と事業中断が中心課題になり、IT運用にとってはパッチ適用の優先順位と互換性確認が焦点になります。経理や法務、監査部門にとっては、報告義務や統制証跡の整備が問題になります。つまり、技術的な修正だけでは不十分で、組織全体で整合した対応が必要になります。
ステークホルダー別の影響整理
| ステークホルダー | 影響の大きさ | 主な懸念 | 優先対応 |
|---|---|---|---|
| 経営層 | 高い | 事業継続、信用失墜、対外説明責任 | 迅速な意思決定、リスク可視化、社内外コミュニケーション |
| IT運用部門 | 非常に高い | パッチ適用、互換性、障害対応 | 資産棚卸し、優先度付け、検証後の展開 |
| セキュリティ部門 | 非常に高い | 悪用検知、封じ込め、侵害有無確認 | 監視強化、IOC確認、インシデント対応 |
| 現場部門 | 中程度 | 業務停止、端末再起動、作業遅延 | 影響時間の周知、代替手段の準備 |
| 法務・監査 | 中〜高 | 監査証跡、報告義務、契約上の説明 | 記録保存、報告フロー整備、対外文書確認 |
この整理から見えてくるのは、脆弱性対策は「パッチを当てれば終わり」ではないという事実です。経営判断、現場調整、証跡管理まで含めて初めて、組織としての対応が完結します。
経営層への影響は想像以上に大きい
経営層にとって最も深刻なのは、攻撃そのものよりも、それによって生じる業務停止と信頼低下です。権限昇格が成立すると、攻撃者は被害端末上で管理者権限を得る可能性があり、ランサムウェア展開や認証情報の窃取に発展することがあります。結果として、単一の脆弱性がサプライチェーン全体や顧客対応へ波及することもあります。
また、PoCが公開されている状況では、「対応していなかった」という事実が後から大きな問題になります。監査や取引先のセキュリティ確認で、脆弱性の把握時期と対処時期を問われる可能性があるため、経営層は技術部門任せにせず、報告ラインを明確にしておく必要があります。ここで求められるのは、単なる注意喚起ではなく、どの資産が影響を受けるのか、どこまで業務が止まるのか、どの程度の復旧時間を見込むのかという、経営判断に必要な情報です。
IT運用部門に求められるのは速さと精度
IT運用部門にとっては、最初に行うべき作業が明確です。影響を受ける端末やサーバーの棚卸し、修正版の適用可否確認、業務アプリケーションとの整合性検証、展開順の決定です。ここで焦って一斉適用を進めると、脆弱性は塞げても別の障害を招く恐れがあります。逆に慎重すぎると、攻撃者に時間を与えることになります。
実務上は、重要度の高い端末から優先的に対応し、管理者権限を持つ端末、外部接続が多い端末、機微情報を扱う端末を先に処置するのが基本です。加えて、失敗時のロールバック手順や、再起動を伴う場合の業務調整も欠かせません。脆弱性対策の成否は、パッチそのものより、適用までの段取りで決まることが多いからです。
セキュリティ部門は「未然防止」と「侵害確認」を同時に進める
PoC公開後の最大のリスクは、既に攻撃が始まっている可能性を見落とすことです。そのため、セキュリティ部門は、修正対応と並行して侵害の有無を確認しなければなりません。ログの確認、権限昇格の痕跡、未知のプロセス、異常な通信、管理者グループへの不審な追加など、複数の観点から調査する必要があります。
また、権限昇格系の脆弱性は、単独で使われるとは限りません。初期侵入に成功した攻撃者が、内部移動や持続化のために利用することが多いため、検知のポイントは端末単体ではなく、認証・ネットワーク・エンドポイントの三層で考えるべきです。ここで重要なのは、攻撃を受けてからの対処ではなく、攻撃が起きた前提で備える姿勢です。
現場部門への説明は平易さが鍵になる
現場部門にとって脆弱性対応は、しばしば「作業が増えるもの」として受け止められます。再起動、待機時間、アプリの一時停止、ヘルプデスクへの問い合わせ増加など、日常業務に直接影響するからです。したがって、セキュリティ部門やIT運用部門は、何が危険で、どの期間に、どの操作が必要なのかを簡潔に説明する必要があります。
説明不足のまま対応を進めると、ユーザーは更新を避けたり、勝手に再起動を遅らせたりして、結果的にリスクが長引きます。現場の協力を得るには、脆弱性の難しい技術用語を並べるより、「端末の管理権限を奪われる可能性がある」「業務データが守れなくなる恐れがある」といった、業務影響に落とし込んだ説明の方が有効です。
どのような対応が現実的か
対応の基本は、影響範囲の把握、優先順位の設定、パッチ適用、監視強化、周知の五本柱です。まず、資産管理台帳をもとに対象端末を洗い出し、重要度で分類します。次に、検証環境で更新の影響を確認し、本番適用の順番を決めます。同時に、ログ監視や異常検知ルールを強化し、攻撃の兆候を見逃さない体制を整えます。
そのうえで、経営層には定期的に状況を報告し、現場には業務への影響を明示します。報告が曖昧だと、組織の判断が遅れ、結果としてリスクが高まります。脆弱性対応で重要なのは、技術面だけでなく、情報共有の質そのものです。
まとめ
Windows Error ReportingのALPC脆弱性に対するPoC Exploit公開は、企業にとって緊急性の高いセキュリティイベントです。影響はIT部門の作業負荷にとどまらず、経営判断、現場調整、法務対応、信用維持まで広がります。だからこそ、単独部署の努力ではなく、ステークホルダー全体を巻き込んだ対応が必要になります。
経営層は事業影響を見極め、IT運用は迅速かつ安全に更新を進め、セキュリティ部門は侵害の有無を確認し、現場部門は業務継続を支える。こうした連携が整って初めて、PoC公開という危機を、実害を最小限に抑えた対応へ変えることができます。権限昇格の脆弱性は一見すると端末内部の話に見えますが、実際には組織運営そのものの強さを問う問題です。
