

- 豪スーパー大手Colesが11月16日にサイバーセキュリティ事案の調査を公表
- Colesは顧客・従業員・取引先の情報流出を示す証拠を現時点で確認せず
- ColesがAustralian Cyber Security Centre(ACSC)に事案を報告、専門家が対応を評価
- Colesの早期情報開示が企業の透明性と顧客・投資家の信頼維持につながる理由
- Colesの事案から考える豪州の重要インフラ保護制度と個人情報漏えい報告義務
- Colesの事業運営への影響は現時点で確認されず、スーパー特有の接続システムに潜むリスク
- Colesの事案を踏まえたサプライヤーのアクセス管理・ネットワーク分離・継続的監視の重要性
豪スーパー大手Colesが11月16日にサイバーセキュリティ事案の調査を公表
オーストラリアの大手スーパーマーケット運営企業Colesは、2026年11月16日午前8時30分過ぎ、サイバーセキュリティ事案について調査を進めていることを公表した。同社はオーストラリア国内で広く知られる小売企業の一つであり、今回の発表は、大規模な流通事業を支えるシステムの安全性と企業の情報開示姿勢に関心を集めるものとなった。
サイバーセキュリティ専門メディア「Cyber Daily」が同日報じた内容によると、Colesは事案の詳細が十分に判明していない段階で、調査を実施している事実を明らかにした。
現時点では、攻撃者の身元、侵入経路、影響を受けたシステムの範囲、事案の発生時刻などについて、資料中に具体的な情報は示されていない。また、外部からの不正侵入がどの程度確認されているのかについても、詳細は明らかになっていない。
そのため、今回の事案を大規模な情報漏えいや業務停止を伴う攻撃と断定することはできない。Colesが公表した中心的な事実は、サイバーセキュリティ上の問題を認識し、その調査を進めているという点である。
一般に、企業がサイバーセキュリティ事案を調査する際には、不審な通信の確認、アクセス記録の分析、影響範囲の特定、情報への不正アクセスの有無など、複数の観点から検証する必要がある。ただし、Colesが実際にどのような調査手順を採用しているかは、今回の資料では説明されていない。
注目されるのは、調査の結論を待たずに、企業として事案の存在を早期に公表したことである。サイバー攻撃の全容解明には時間がかかる場合がある一方、関係者への情報提供を遅らせることにもリスクがある。
今回のColesの発表は、調査の進展と情報開示を並行して進める企業対応の一例として、専門家から評価されている。
Colesは顧客・従業員・取引先の情報流出を示す証拠を現時点で確認せず

Colesの今回の公表で重要なのは、顧客、従業員、取引先に関する情報が侵害されたことを示す証拠が、現時点では確認されていないという点である。
サイバーセキュリティ企業BlueVoyantのアジア太平洋地域マネージングディレクター、Kash Sharma氏は、Cyber Dailyの取材に対し、Colesがこれまでの調査で顧客情報、従業員情報、サプライヤー情報の侵害を示す証拠を発見していないことに言及した。
これは、個人情報や企業情報の流出が確認されたという報告ではない。一方で、情報流出が完全に否定されたという意味でもない。
サイバーセキュリティ事案では、調査初期に把握できる情報が限られることがある。例えば、不審なアクセスが確認されても、そのアクセスによって実際に情報が閲覧されたのか、外部に送信されたのか、あるいはアクセスが阻止されたのかを判断するには、追加の分析が必要になる場合がある。
したがって、「流出を示す証拠がない」という調査段階の説明と、「流出が発生していないことが確認された」という最終的な結論は区別しなければならない。
今回の資料では、影響を受けた可能性のある顧客数や従業員数、取引先数についても具体的な数字は示されていない。確認された情報流出件数や、調査対象となっている情報の種類についても不明である。
また、氏名、住所、連絡先、決済情報などの特定のデータが今回の事案で狙われたという証拠も、提示された資料には含まれていない。
Colesの顧客や取引先が今後の状況を把握するうえでは、調査によって情報への不正アクセスが確認されるかどうかが重要になる。
現段階で必要なのは、確認済みの事実と未確認の可能性を混同せず、Colesによる追加発表や調査結果を確認することである。
ColesがAustralian Cyber Security Centre(ACSC)に事案を報告、専門家が対応を評価
Colesは今回のサイバーセキュリティ事案について、オーストラリアのAustralian Cyber Security Centre(ACSC)に報告したことが明らかになっている。
ACSCは、オーストラリアのサイバーセキュリティに関する専門機関であり、サイバー脅威への対応や組織の防御力向上を支援する役割を担っている。
BlueVoyantのKash Sharma氏は、大規模なオーストラリア企業がサイバーセキュリティ事案に対応する際、ACSCと連携することは期待される対応だと説明した。
今回のColesによる報告についても、同氏は適切な当局との協力を進める姿勢を評価している。
ただし、ACSCへの報告が行われたという事実だけで、情報漏えいや重大なシステム侵害が確定したわけではない。
サイバーセキュリティ事案では、被害の有無や規模が確定する前に、関係機関へ状況を共有することがある。早期の情報共有には、専門的な助言を得ることや、関連する脅威情報を確認することなどの意義がある。
Sharma氏は、今回のACSCとの連携について、成熟した組織的対応を示すものであり、それ自体が情報漏えいの発生を証明するものではないと指摘した。
この評価は、サイバーセキュリティ対応において、インシデントの深刻さだけでなく、企業がどのような体制で問題に対処しているかも重要であることを示している。
一方、今回の資料では、ACSCがColesに対して具体的にどのような支援を実施しているのか、調査に直接参加しているのかについては説明されていない。
確認できるのは、ColesがACSCへ事案を報告し、専門家がその早期連携を適切な対応として評価しているという範囲である。
Colesの早期情報開示が企業の透明性と顧客・投資家の信頼維持につながる理由
Colesの対応についてSharma氏が特に評価したのは、調査が初期段階にあるにもかかわらず、サイバーセキュリティ事案を早期に公表したことである。
同氏によれば、大規模な企業では、事案の発生そのものに加え、情報開示のタイミングが顧客や取引先、投資家の信頼に影響する。
企業が十分な説明を行わない状態が続くと、関係者は限られた情報を基に状況を推測することになる。その結果、未確認の情報や憶測が広がり、実際の被害状況とは別の問題が発生する可能性がある。
早期開示には、企業自身が確認済みの事実を示し、情報の空白を減らすという役割がある。
Sharma氏は、オーストラリアの上場企業には継続的開示義務があり、事案が投資家の判断や事業運営に合理的に影響し得る場合、全容が解明されていなくても市場への情報提供が重要になると説明した。
もっとも、個別の事案でどの開示義務が発生するかは、その事実関係や適用される規則によって判断される。今回のColesの公表が特定の法的義務に基づくものだったかどうかは、資料からは断定できない。
同氏はまた、過去にオーストラリアで発生した大規模な情報漏えい事案を通じて、企業が沈黙を続けることは信頼を損ないやすいという教訓が得られていると指摘した。
企業側が把握している情報を適切な段階で共有することは、調査終了後にまとめて説明する方法とは異なる透明性を持つ。
ただし、早期に公表することだけで信頼が維持されるわけではない。最初の説明と、その後に確認された事実との整合性、追加情報の提供、実際の対応状況なども重要になる。
今回のColesの事案では、早期開示と当局への報告が確認されている一方、今後の調査結果や追加説明の内容は明らかになっていない。
したがって、同社の情報開示が長期的な信頼維持にどの程度つながるかについては、今後の対応を踏まえて評価する必要がある。
Colesの事案から考える豪州の重要インフラ保護制度と個人情報漏えい報告義務

Colesのサイバーセキュリティ事案では、オーストラリアの重要インフラ保護制度と個人情報保護制度の違いも注目されている。
Sharma氏は、食品・食料品分野の多くの事業者が、Security of Critical Infrastructure(SOCI)制度に基づくインシデント報告義務の対象となる場合があると説明した。
この制度では、対象となる重要インフラに関するサイバーセキュリティ事案について、一定の条件の下で報告が求められる。
重要なのは、こうした報告義務が必ずしも個人情報の漏えいを前提としていないことである。
食品や食料品の流通は、社会生活を支える重要な機能の一つである。個人情報が流出していなくても、物流や商品供給などの機能がサイバー攻撃によって深刻な影響を受ける可能性がある。
そのため、重要インフラに関する制度では、情報漏えいだけでなく、サービスの継続性や社会への影響も重要な検討事項となる。
一方、オーストラリアのPrivacy Actに関連する個人情報漏えい通知制度では、個人情報への不正アクセスや不正な開示などが発生し、深刻な被害を生じさせる可能性があるかどうかが判断の中心となる。
Sharma氏は、重要インフラに関するインシデント報告と、個人情報漏えいに関する通知は別の基準に基づくものだと指摘している。
個人情報漏えい通知制度では、報告対象に該当するかを適切に評価するための期間が設けられている。したがって、サイバーセキュリティ事案が公表されたことだけをもって、直ちに個人情報漏えいの通知義務が発生したと判断することはできない。
今回のColesの事案でも、ACSCへの報告と個人情報流出の有無は区別して理解する必要がある。
資料では、Colesがどの具体的な法的義務に基づいて報告を行ったのか、また個人情報漏えい通知に関する正式な判断を下したのかについては明らかにされていない。
現時点で確認できるのは、同社がサイバーセキュリティ事案を公表してACSCに報告したこと、そして専門家が制度上の異なる報告基準を説明していることである。
Colesの事業運営への影響は現時点で確認されず、スーパー特有の接続システムに潜むリスク
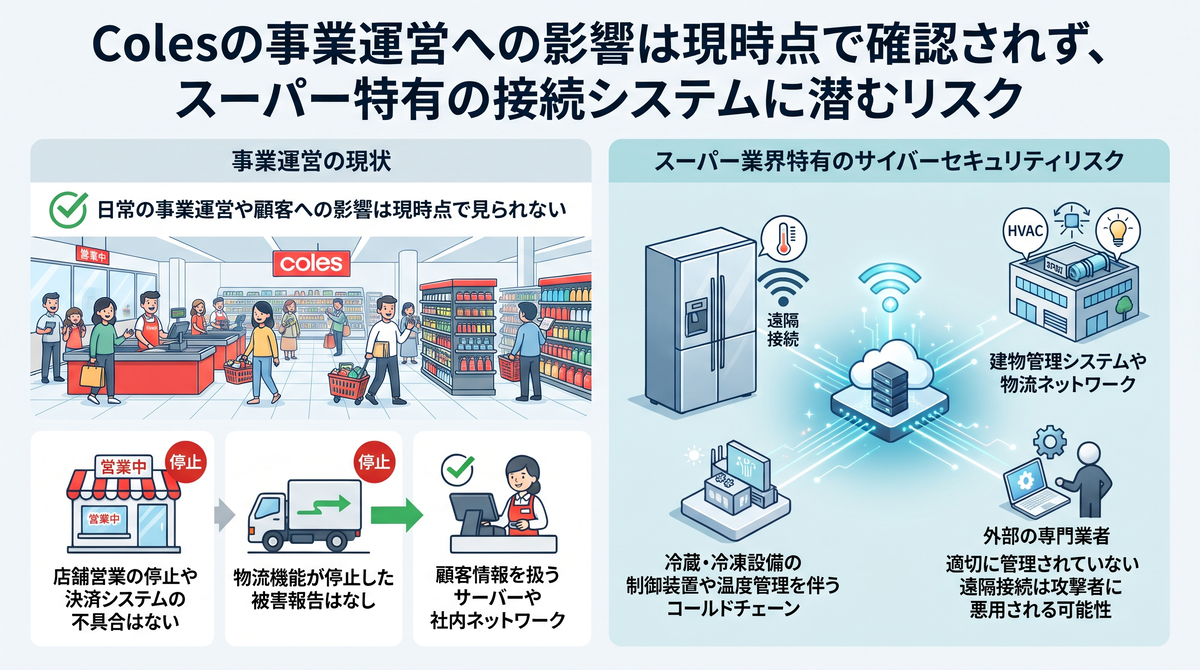
今回のColesの事案について、Cyber Dailyは、日常の事業運営や顧客への影響は現時点で見られないと報じている。
資料には、Colesの店舗営業が停止した、決済システムが利用できなくなった、物流機能が停止したといった具体的な被害報告は含まれていない。
ただし、事業運営に影響が確認されていないことと、サイバーセキュリティ上のリスクが存在しないことは別である。
Sharma氏は、現代のスーパーマーケットが従来の企業ITシステム以外にも、多数のネットワーク接続機器に依存している点を指摘した。
例えば、冷蔵・冷凍設備の制御装置、建物管理システム、物流ネットワーク、温度管理を伴うコールドチェーンなどが挙げられる。
コールドチェーンとは、食品などを必要な温度に保ちながら保管・輸送する仕組みである。これらのシステムは、商品の品質維持や供給の継続に関わっている。
こうした設備には、外部の専門業者が設置や保守を担当し、遠隔接続によって状態を確認したり、設定を変更したりするものもある。
適切に管理されていない遠隔接続が存在すれば、攻撃者に悪用される可能性がある。
Sharma氏は、フランスや欧州で報告されたスーパーマーケットの冷蔵設備を標的とする攻撃にも言及し、こうした事例が小売業界の接続システムに関する警告になると説明した。
ただし、欧州の事例は小売業界全体のリスクを示すために紹介されたものであり、Colesで冷蔵設備が攻撃されたという意味ではない。
また、スーパー業界では、設備停止が長期化した場合、食品の品質や在庫に影響が生じるおそれがある。冷蔵・冷凍設備の停止は、単なるITシステムの障害にとどまらず、食品安全や供給継続の問題につながり得る。
こうした特性から、Sharma氏はスーパーマーケットがサイバー攻撃の標的になり得ると指摘している。
今回のColesの事案との直接的な関連は確認されていないものの、小売企業が保護すべきシステムの範囲が、顧客情報を扱うサーバーや社内ネットワークだけではないことを示している。
Colesの事案を踏まえたサプライヤーのアクセス管理・ネットワーク分離・継続的監視の重要性
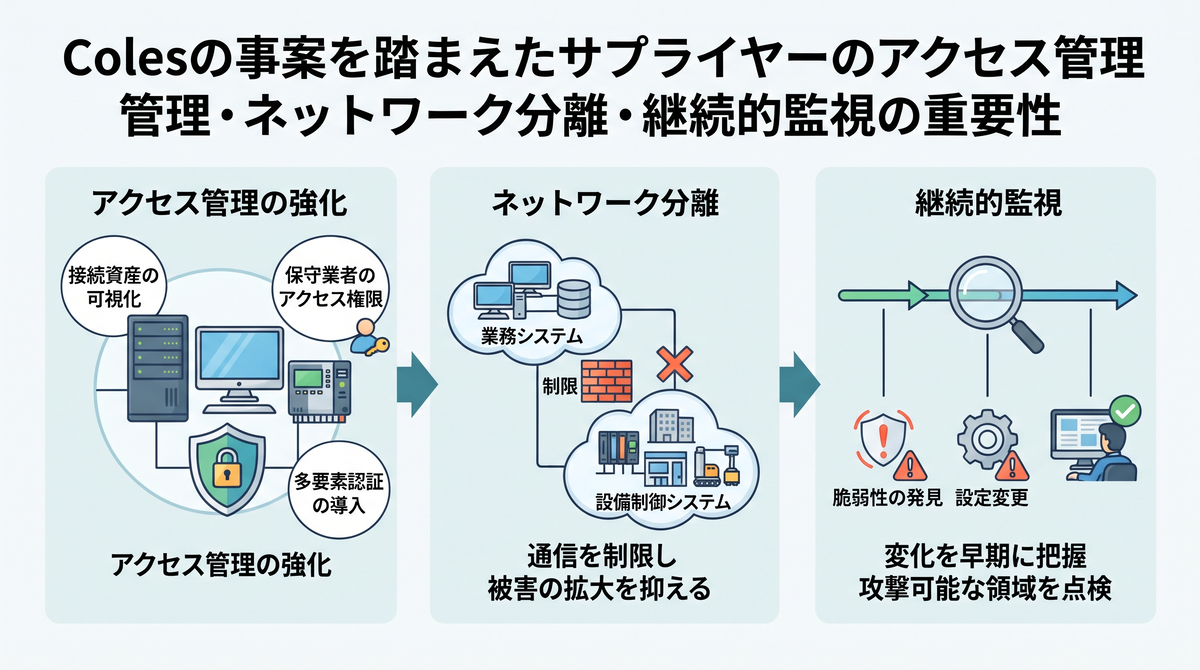
Colesのサイバーセキュリティ事案を受け、Sharma氏はオーストラリアの小売企業に対し、サプライヤーを含めた接続資産の可視化とアクセス管理を強化する必要性を指摘した。
特に重要なのは、店舗、配送センター、コールドチェーン全体で、どの機器がネットワークに接続され、誰がその機器へアクセスできるのかを正確に把握することである。
企業の情報システム部門が管理するパソコンやサーバーについては、資産台帳やセキュリティ監視の対象になっていることが多い。一方、設備の制御機器や外部保守業者が管理する装置については、同じ水準で管理されていない可能性がある。
そのため、まず実施すべき対策は、ネットワークに接続されている機器と遠隔アクセス経路の把握である。
例えば、冷蔵設備の制御装置、建物管理システム、物流設備の通信機器などについて、管理責任者、接続先、利用目的、保守業者のアクセス権限を整理する方法が考えられる。
次に重要なのが、業務システムと設備制御システムのネットワーク分離である。
ネットワーク分離は、用途の異なるシステム間の通信を制限し、一つのシステムが侵害された場合に、被害が別のシステムへ広がる可能性を抑える対策である。
Sharma氏は、設備運用に関わるシステムを企業の一般的なITネットワークから分離することを推奨している。
また、外部業者の遠隔アクセスについては、強固な認証による保護が重要になる。
具体策としては、多要素認証の導入、必要な利用者だけへのアクセス許可、保守作業に必要な範囲への権限制限などが考えられる。これらは一般的なセキュリティ対策の例であり、Colesが今回の事案で採用した対策として確認されたものではない。
さらに、Sharma氏は外部から攻撃可能な領域を年に一度点検するだけでは不十分であり、継続的に監視する必要があると説明した。
インターネットからアクセスできる機器やサービスは、設定変更や新たな脆弱性の発見によってリスクが変化する。継続的な監視は、こうした変化を早期に把握するために重要である。
加えて、規制当局と業界による脅威情報の共有を強化し、海外で発生した攻撃から得られた教訓を国内の事業者へ迅速に伝えることも提案している。
インシデント対応計画についても、情報漏えいへの対処だけではなく、食品安全、冷蔵・冷凍設備の運転、商品の供給継続といった物理的な影響を想定する必要がある。
例えば、設備制御システムに異常が発生した場合の対応手順、遠隔接続を遮断する判断基準、保守業者との連絡体制、商品品質への影響を評価する方法などを事前に整理することが考えられる。
今回のColesの事案では、攻撃手法や影響範囲の詳細は明らかになっておらず、同社の接続設備やサプライヤー管理に問題があったと確認されたわけではない。
一方、専門家の指摘は、スーパーマーケットのサイバーセキュリティ対策を検討する際、顧客情報の保護だけでなく、設備の運用、外部業者の接続、商品供給の継続まで対象に含める必要があることを示している。
Colesについては、今後の調査によって事案の原因や影響範囲が明らかになるかどうか、また同社が追加の情報開示を行うかどうかが注目される。
